
به گزارش گروه رسانهای شرق،
امیر پژوه: از قطعی گسترده اینترنت در سال ۱۳۹۸ تا محدودیتهای ارتباطی در دوره اعتراضات سالهای اخیر و جنگهای تحمیلی 1404 و 1405، یکی از مشکلات اصلی کاربران ایرانی این بوده که بسیاری از کارهای روزمره آنها به سرویسهایی وابسته است که با قطع اینترنت بینالملل از دسترس خارج میشوند. گوگل یکی از مهمترین این سرویسهاست؛ ابزاری که برای جستوجوی اطلاعات، دسترسی به منابع آموزشی، پیداکردن مسیر، انجام امور کاری و حتی حل مشکلات فنی به آن مراجعه میکنیم. وقتی دسترسی به گوگل و دیگر سرویسهای خارجی مختل میشود، بخشی از این فعالیتها نیز متوقف میشود. این مسئله در جریان جنگ ۴۰روزه و قطعی ۸۸روزه اینترنت، بیش از گذشته خود را نشان داد. در چنین شرایطی، مرورگرها و جستوجوگرهای ایرانی با وعدههایی مانند دسترسی به سایتهای فیلترشده، استفاده از برخی خدمات بدون نیاز به فیلترشکن و بازشدن سایتهای بانکی و سازمانی بدون نیاز به گواهی امنیتی معرفی شدند. برخی از این محصولات با تکیه بر قابلیتهای فنی خود و برخی دیگر با تأکید بر سازگاری با شرایط خاص اینترنت ایران، تلاش میکنند جایگزینی برای ابزارهای خارجی باشند. اما در کنار مسئله دسترسی، پرسش مهمتری نیز مطرح است: آیا مرورگری که وعده دسترسی آسانتر میدهد، از اطلاعات و ارتباطات کاربران نیز به همان اندازه محافظت میکند؟ بررسی معماری مرورگرها، شیوه مدیریت گواهیهای امنیتی و نحوه پردازش دادهها نشان میدهد نمیتوان صرفا با اتکا به عنوان «مرورگر ملی» یا عبارتهایی مانند «اینترنت امن» درباره امنیت یک محصول قضاوت کرد. در برخی موارد، سازوکارهایی که مرورگرهای ایرانی برای رفع خطاهای امنیتی یا تسهیل دسترسی به سایتها به کار میبرند، خود به بررسی مستقل و دقیق نیاز دارند.
از مرورگر بومی تا نسخههای سفارشیشده
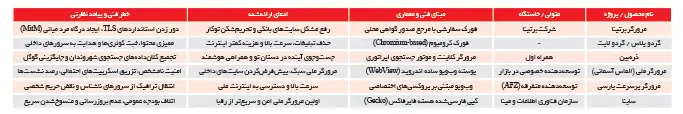
توسعه یک موتور مرورگر (Browser Engine) مستقل و استاندارد نظیر بلینک (Blink)، گکو (Gecko) یا وبکیت (WebKit)، نیازمند میلیاردها دلار سرمایهگذاری مداوم، تخصص هزاران مهندس ارشد و رعایت هماهنگ استانداردهای کنسرسیوم وب جهانی (W3C) است. هیچیک از نرمافزارهایی که در ایران به عنوان «مرورگر ملی» معرفی میشوند، از موتور بومی بهره نمیبرند. بررسی ساختاری این برنامهها نشان میدهد با چند دسته محصول بازتولیدشده مواجه هستیم:
1. انشعابهای دستکاریشده کرومیوم (Chromium Forks): محصولاتی مانند مرورگر گردو پلاس بهصراحت بر پایهگذاری بر بستر کرومیوم تأکید دارند. این مرورگرها با تغییر رابط کاربری، افزودن فیلترهای داخلی، تعیین موتورهای جستوجوی بومی به عنوان پیشفرض و ادعاهایی مانند «هزینه کمتر اینترنت» و «حذف تبلیغات»، ترافیک کاربر را به دالانهای تحت نظارت هدایت میکنند. پیشتر در اوایل دهه ۱۳۹۰ نیز مرورگر ساینا با حمایت سازمان فناوری اطلاعات بر پایه موزیلا فایرفاکس توسعه یافت و پس از تحمیل هزینههای عمومی کلان به دلیل ضعف مفرط عملکرد به بوته فراموشی سپرده شد.
2. پوستههای وبویو (WebView Wrappers) در مارکتهای اندرویدی:
الف. عناوینی مانند مرورگر ملی (الماس آسمانی) با بیش از ۲۷۰ هزار نصب و مرورگر پرسرعت ملی پارسی با صدها هزار دانلود در کافهبازار، در واقع برنامههای بسیار کمحجم و سادهای بر بستر WebKit/WebView پیشفرض اندروید هستند. این برنامهها نشانکهای (Bookmarks) سازمانی، درگاههای دولتی و پیوندهای گزینششده را درون یک پوسته گرد آورده و با نام مرورگر ملی، کاربران عادی را به استفاده از درگاههای داخلی ترغیب میکنند.
ب. اکوسیستمهای جستوجوگرمحور (Search Engine Portals): پلتفرمهایی مانند ذرهبین که با هدف جایگزینی گوگل و هدایت کاربران به صفحات ایندکسشده داخلی طراحی شدهاند، اپلیکیشنهای مرورگر اختصاصی خود را عرضه کردهاند تا جستوجوهای وب را به سرورهای محلی هدایت و دادههای رفتاری شهروندان را پایش کنند.
ج. دروازههای عبور از گواهیهای امنیتی: محصولاتی نظیر مرورگر برتینا با شعار «بازشدن امن سایتهای بانکی و سازمانی دارای مشکل به خاطر تحریم و عدم دسترسی به گواهیهای امنیتی» و «تحریمشکن رایگان بدون نیاز به VPN»، راهکاری خطرناک را پیش میگیرند. این مرورگر بهجای حل اساسی بحران گواهیهای وب در سازمانها، یک گواهی ریشه اختصاصی (Bertina CA) را در مخزن کدهای خود میگنجاند تا سایتهای فاقد استاندارد امنیتی بینالمللی بدون اخطار باز شوند؛ اقدامی که ترافیک رمزنگاریشده را در برابر شنود آسیبپذیر میکند.
جعل اعتماد و بازرسی دادهها
مرورگرهای معتبر جهانی، زنجیره اعتماد خود را بر پایه سازوکارهای سختگیرانه انجمن مراجع صدور گواهی و مرورگرها (CA/Browser Forum) و پایگاههای شفافیت گواهی تنظیم میکنند. هنگامی که یک مرورگر بومی اعلام میکند سایتهای سازمانی و بانکی دارای اشکال را بدون نمایش خطای امنیتی بارگذاری میکند، شیوه فنی آن افزودن یک گواهی ریشه محلی به فهرست مراجع مورد اعتماد آن مرورگر است. این راهبرد دقیقا یادآور فاجعه امنیتی قزاقستان در سالهای ۲۰۱۹ و ۲۰۲۰ است. در آن مقطع، دولت قزاقستان تلاش کرد با اجبار شهروندان به نصب یک گواهی ریشه دولتی روی دستگاههایشان، ترافیک شبکههای اجتماعی و تبادلات وب رمزنگاریشده شهروندان را در مبادی مخابراتی رمزگشایی و ثبت کند. غولهای فناوری (اپل، گوگل، موزیلا و مایکروسافت) متفقا این گواهیها را در مرورگرهای خود مسدود کردند. در همان زمان تحلیلگران هشدار دادند گام بعدی حکومتها برای خنثیکردن نظارت مرورگرهای معتبر، عرضه مرورگرهای بومی دستکاریشده است؛ چراکه در یک مرورگر دستکاریشده بومی، سازنده میتواند هر گواهی دلخواهی را بدون اطلاع کاربر معتبر بشمارد و قفل امنیتی را به نمادی توخالی بدل کند.
در بحبوحه انتشار این نرمافزارها، شرکت کلودفلر از راهاندازی «مرجع صدور گواهی عمومی برای کل اینترنت» خبر داد؛ این ابتکار کاملا در نقطه مقابل اهداف مراجع صدور گواهی محلی و بسترهای بسته قرار دارد:
تنوعبخشی و تابآوری وب آزاد: بخش اعظم وب رمزنگاریشده جهان در حال حاضر به مرجع صدور رایگان Let’s Encrypt (با صدور بیش از ۱۰ میلیون گواهی در روز برای صدها میلیون سایت) وابسته است. کلودفلر برای رفع ریسک ناشی از این وابستگی متمرکز، مرجع جدیدی را با خرید ریشه معتبر گلوبالساین (GlobalSign) و معرفی ریشههای مدرن توسعه داده تا پایداری ارتباطات آزاد و رمزنگاریشده را در مقیاس جهانی تقویت کند.
پایبندی به استانداردهای WebPKI: مرجع کلودفلر کاملا تحت نظارت CA/Browser Forum فعالیت میکند، از پروتکل باز ACME بهره میبرد و تمامی سوابق صدور گواهی آن در لاگهای شفافیت گواهی (Certificate Transparency) ثبت عمومی میشوند.
بهانهتراشی اعلانهای ایتا و بودجه برای سیستمعامل ملی
تمرکز همزمان بر تکثیر مرورگرهای بومی و مسدودسازی ابزارهای خارجی، بخشی از یک الگوی هماهنگ در بدنه مدیریتی فناوری متصل به حاکمیت است. نمونه بارز این رویکرد، اظهارات چندی پیش محسن غفاری، مدیرعامل پیامرسان ایتا، درباره دریافت اعلانها (Push Notifications) هنگام خاموشی اینترنت است. او اختلال در ارسال پیامها را نه نتیجه سیاستهای مسدودسازی اینترنت، بلکه ناشی از انحصار گوگل بر بستر اندروید دانست و خواستار تخصیص بودجه برای راهاندازی زیرساخت پوشنوتیفیکیشن بومی شد. در معماری اندروید، خدمات ابری فایربیس گوگل (FCM) برای بهینهسازی مصرف باتری طراحی شده است؛ به این صورت که تمام اپلیکیشنها بهجای باز نگهداشتن صدها اتصال مجزا، پیامهای خود را از طریق یک کانال ارتباطی واحد با سرورهای گوگل مبادله میکنند. هنگام اعمال قطعی اینترنت، ارتباط دستگاه کاربر با سرورهای خارجی گوگل قطع میشود و در نتیجه اعلانها متوقف میشوند.
مقصر جلوهدادن گوگل در شرایطی که شبکه به دستور مراجع داخلی قطع شده است، کارکردی جز توجیه دریافت ردیفهای بودجههای کلان ندارد. بومیسازی اعلانها، توسعه مرورگرهای متعدد و تولید سیستمعامل ملی، اجزای یک حلقه انحصار هستند. شکست دودههای تمام پروژههای سیستمعامل بومی در ایران نشان میدهد سیستمعامل صرفا چند خط کد تغییریافته نیست، بلکه اکوسیستمی پیچیده از درایورهای سختافزاری و میلیونها توسعهدهنده جهانی است. با این حال، تکرار مداوم این چرخه ناکام، منبع پایداری برای بهرهمندی از اعتبارات بخش عمومی ایجاد کرده است.
افق مبهم؛ تبعید به جزیره ایزوله و پیامدهای بازگشتناپذیر
پیونددادن این اجزا نشان میدهد چشمانداز پیشرو بسیار تاریکتر از فیلترینگ و مسدودسازی مقطعی است. فرایند نهاییسازی اینترانت ملی نه با قطع سیم فیزیکی، بلکه با آمادهسازی لایه نرمافزاری رخ میدهد:
انحصار دسترسی به خدمات عمومی: به مرور زمان ورود به سامانههای اداری، بانکی، مالیاتی و پروندههای الکترونیک سلامت برای مرورگرهای استاندارد خارجی مسدود خواهد شد؛ بهانهای که با دستاویز «حفاظت در برابر خطرات خارجی» یا «ناسازگاری امنیتی» اجرا شده و شهروندان را وادار به نصب مرورگرهایی نظیر برتینا، گردو یا نمونههای تأییدشده دولتی میکند.
2. فروپاشی کامل رمزنگاری و حریم شخصی: با جایگزینی مرورگرهای استاندارد با نرمافزارهای داخلی مجهز به گواهیهای ریشه دستکاریشده، مفهوم محرمانگی دادهها از بین میرود و تمام تراکنشها، ارتباطات و جستوجوها در قالب یک ساختار سراسربین (Panopticon) قابل واکاوی و ردیابی خواهد بود.
3. قطع کمهزینه اینترنت بینالملل: تا پیش از این، قطعی سراسری ارتباطات به دلیل از کار افتادن همزمان خدمات حیاتی، نارضایتی اجتماعی شدیدی برمیانگیخت. با انتقال تمام ارکان زندگی روزمره به مرورگرها، پیامرسانها و سیستمهای اعلان بومی، هزینه سیاسی قطع اینترنت به حداقل میرسد و زیست در جزیرهای منفک مشابه شبکه «کوانگمیونگ» کره شمالی به واقعیت دائمی بدل میشود.
4. مرگ اقتصاد دانشبنیان: قطع ارتباط با منابع آموزشی، کتابخانههای منبعباز و ابزارهای نوین رایانش ابری، صنعت فناوری کشور را فلج میکند. زیان روزانه هزاران میلیارد تومانی ناشی از قطعیها به رکودی ساختاری تبدیل شده و مهاجرت متخصصان برجسته فناوری شتابی بیبازگشت خواهد گرفت.
مرورگر، برخلاف تصور رایج، صرفا پنجرهای برای بازکردن سایتها نیست؛ این نرمافزار یکی از مهمترین واسطههای میان کاربر و اینترنت است و درباره اعتبار گواهیها، اجرای کدها و بخشی از دادههایی که در فرایند مرور وب مبادله میشوند، نقش تعیینکننده دارد. به همین دلیل، وعدههایی مانند «تحریمشکن»، «بدون نیاز به فیلترشکن» یا «بازشدن امن سایتهای بانکی» باید با اطلاعات فنی قابل بررسی همراه باشند. کاربران باید بدانند مرورگر از چه موتور و نسخهای استفاده میکند، اصلاحیههای امنیتی آن چگونه منتشر میشوند، چه گواهیهایی را معتبر میشناسد و اطلاعات مربوط به جستوجوها و فعالیتهای آنلاین چگونه پردازش میشوند.
در نهایت، معیار ارزیابی یک مرورگر نه ملیبودن آن است و نه خارجی بودنش؛ معیار، امنیت قابل سنجش، شفافیت، بهروزرسانی مستمر، رعایت استانداردهای وب و امکان انتخاب آگاهانه برای کاربر است. توسعه ابزارهای داخلی میتواند بخشی از نیازهای واقعی را پاسخ دهد، اما اگر وعده دسترسی آسانتر با توضیح ناکافی درباره نحوه حفاظت از دادهها همراه شود، پرسش درباره امنیت و حریم خصوصی همچنان بیپاسخ خواهد ماند.